Srbija
 Hrvatska
 Slovenija

Sumnjive aktivnosti
Reuters otkriva: Izraelska kompanija masovno ciljala korisnike Starlinka, sumnja se na špijunažu


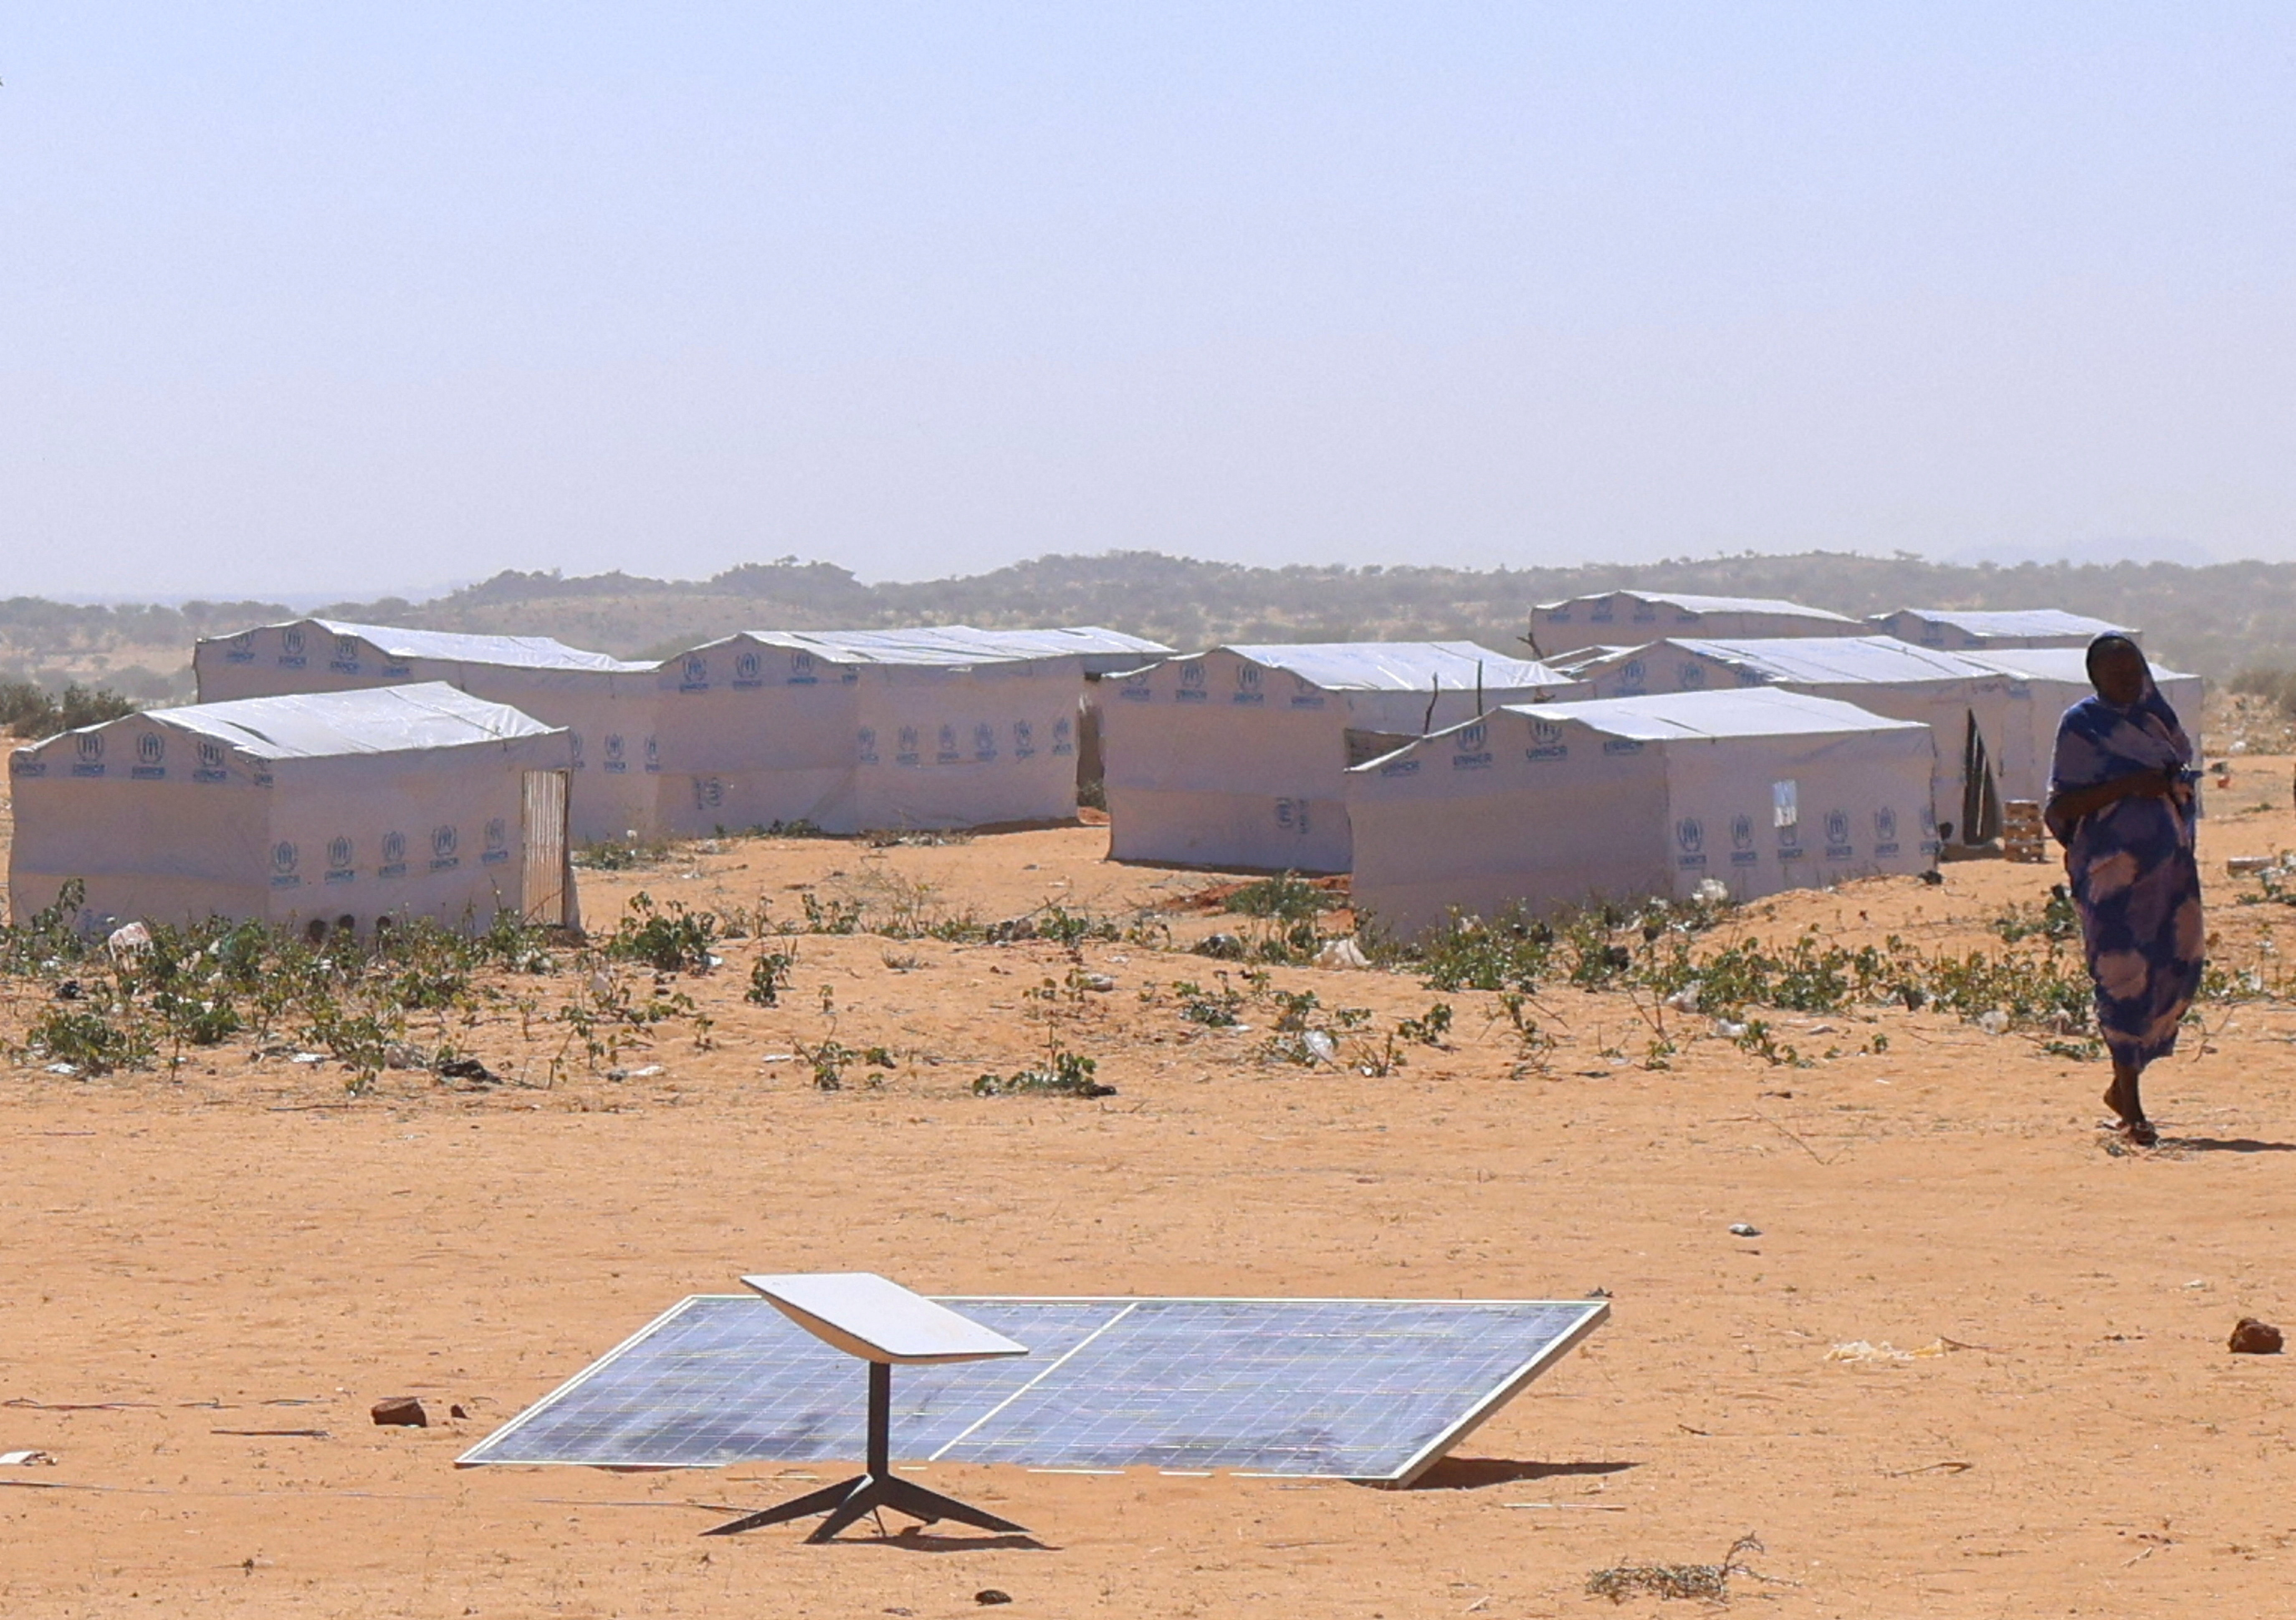
Izraelska kompanija za oglašivačke tehnologije Discover-Tech bila je jedan od najvećih ponuđača u aukcijama digitalnih oglasa usmjerenih prema korisnicima satelitskog interneta Starlink, a stručnjaci za kibernetičku sigurnost sumnjaju da je takve aktivnosti koristila za utvrđivanje lokacije i nadzor korisnika. Kako javlja Reuters, pozivajući se na šest izvora upoznatih s istraživanjem, kompanija je bila vodeći ponuđač za oglase povezane sa Starlinkovim internetskim saobraćajem u više od 100 država, uključujući zemlje u kojima je korištenje ove usluge zabranjeno ili ograničeno.
Istraživači TrendAI-ja, odjela japanske kompanije za kibernetičku sigurnost Trend Micro, analizirali su podatke o digitalnom oglašavanju i zaključili da je Discover-Tech postao jedan od vodećih ponuđača na svjetskom tržištu oglasa namijenjenih korisnicima Starlinka, satelitskog internetskog servisa kompanije SpaceX Elona Muska.
Prema riječima šest izvora upoznatih s istraživanjem, stručnjaci sumnjaju da aktivnosti izraelske kompanije nisu imale uobičajenu komercijalnu svrhu, nego su bile usmjerene na lociranje korisnika i njihov nadzor.
SpaceX nije odgovorio na Reutersove zahtjeve za komentar, kao ni Discover-Tech i njegov izvršni direktor, kojima su novinari upućivali pitanja tokom protekle dvije sedmice.
Praćenje korisnika putem digitalnih oglasa
TrendAI je 15. oktobra objavio izvještaj o sumnjivom ciljanju korisnika Starlinka, ali u njemu nije imenovao Discover-Tech. Umjesto toga, koristio je kodni naziv „Shadow-Earth-79“.
Šest izvora potvrdilo je Reutersu da se iza tog naziva nalazi izraelska kompanija Discover-Tech.
Prema nalazima istraživača, kompanija je koristila sistem aukcija digitalnih oglasa, putem kojeg oglašivači licitiraju za prikazivanje reklama unutar internetskih stranica i aplikacija.
Takav sistem može omogućiti prikupljanje podataka o korisnicima, uključujući informacije koje se mogu iskoristiti za utvrđivanje njihovog identiteta i lokacije.
Kombinovanjem tih podataka s drugim izvorima moguće je identificirati pojedince, pratiti njihove aktivnosti na internetu, a u određenim slučajevima i pripremiti ih kao mete za napade špijunskim softverom.
Praćenje korisnika Starlinka postalo je posebno značajno zbog njegove upotrebe u ratnim i kriznim područjima. Za razliku od tradicionalnih telekomunikacijskih mreža, Starlink omogućava pristup internetu putem satelita kompanije SpaceX, čime korisnici mogu zaobići lokalna ograničenja i komunicirati u područjima gdje su nacionalne mreže nedostupne ili pod nadzorom vlasti.
Starlink ima posebno važnu ulogu u Ukrajini, gdje ga vojska koristi za komunikaciju na frontu i koordinaciju napada dronovima.
Sumnjive aktivnosti u ratom pogođenim državama
Istraživanje TrendAI-ja pokazalo je posebno neuobičajene obrasce oglašavanja u državama pogođenim ratovima i političkom nestabilnošću.
Subjekt označen kao Shadow-Earth-79 bio je najveći kupac digitalnih oglasa u Siriji, Libiji, Jemenu i Južnom Sudanu, dok je u Afganistanu zauzimao drugo mjesto.
Istraživači su istakli da u državama pogođenim sankcijama ili aktivnim sukobima praktično ne postoji legitimna komercijalna potražnja za zapadnim digitalnim oglašavanjem koja bi objasnila takve aktivnosti.
Sumnjivi subjekt također je ostvarivao neuobičajeno visok udio u aukcijama oglasa u Mađarskoj, Izraelu, Egiptu, Azerbejdžanu i Venezueli.
U izvještaju je zaključeno da obrasci aktivnosti više odgovaraju „infrastrukturi za ciljanje i praćenje“ nego uobičajenoj komercijalnoj oglašivačkoj djelatnosti.
Na meti i mediji, vlade i tehnološke kompanije
Ovo nije prvi put da se Discover-Tech dovodi u vezu s mogućim špijunskim aktivnostima.
Istog dana kada je TrendAI objavio svoje nalaze, kanadska istraživačka organizacija Citizen Lab i američka kompanija za oglašivačke tehnologije Confiant javno su imenovale Discover-Tech u svojim istraživanjima.
Prema njihovim nalazima, izraelska kompanija zloupotrebljavala je sistem aukcija digitalnog oglašavanja, koji ponuđačima može otkriti podatke o internetskim korisnicima.
Istraživači su utvrdili da su se oglasi povezani s kompanijom pojavljivali unutar desetina osjetljivih mreža koje pripadaju medijskim organizacijama, državnim institucijama i tehnološkim kompanijama.
Nakon objavljivanja tih nalaza, Google, Comcast i druge kompanije saopćile su da su uklonile Discover-Tech sa svojih oglašivačkih platformi.
Najmanje jedna velika američka tehnološka kompanija i jedna međunarodna organizacija pokrenule su interne istrage kako bi utvrdile jesu li njihovi zaposlenici bili mete ovakvih aktivnosti, navodi Reuters pozivajući se na dva izvora upoznata sa slučajem.
Izraelske kompanije ranije nudile praćenje korisnika Starlinka
Reuters podsjeća da su izraelski Haaretz i specijalizirani portal Intelligence Online još u maju odvojeno izvještavali o kompanijama u izraelskom vlasništvu koje su potencijalnim klijentima nudile načine za identificiranje i praćenje korisnika Starlinka.
Haaretz je tada naveo da podaci prikupljeni putem digitalnog oglašavanja, prema svemu sudeći, imaju ključnu ulogu u takvim metodama.
Ovakve tehnologije posebno su značajne za države koje nastoje nadzirati upotrebu satelitskog interneta, budući da Starlinkovi terminali mogu zaobići nacionalne telekomunikacijske sisteme i omogućiti komunikaciju izvan uobičajenih mehanizama državne kontrole.
Istraživači željeli imenovati kompaniju, rukovodstvo izrazilo pravnu zabrinutost
Prema informacijama šest izvora, istraživači TrendAI-ja bili su uvjereni da Discover-Tech stoji iza sumnjivih aktivnosti i razmatrali su mogućnost da kompaniju javno imenuju u izvještaju.
Međutim, prema riječima pet izvora, od toga su odustali nakon što je rukovodstvo izrazilo zabrinutost zbog mogućih pravnih posljedica.
TrendAI nije direktno odgovorio na pitanje zašto Discover-Tech nije imenovan, navodeći da njegova metodologija pripisivanja odgovornosti nastoji smanjiti rizik od pogrešnih zaključaka i izbjeći neprovjerene oznake koje bi mogle dovesti u zabludu stručnjake za sigurnost.
Reuters navodi da je suzdržavanje od javnog imenovanja odgovornih aktera česta pojava u industriji kibernetičke sigurnosti, posebno kada rukovodstva kompanija strahuju od mogućih posljedica otkrivanja operacija nadzora.
Kao primjer navodi američku kompaniju Palo Alto Networks, koja je ranije ove godine iz izvještaja o globalnoj kampanji kibernetičke špijunaže uklonila izričite reference na Kinu, iako su njeni istraživači bili uvjereni da iza napada stoji Peking.
Prema ranijem izvještavanju Reutersa, odluka je bila povezana sa strahom od mogućih posljedica po poslovanje kompanije u Kini. Palo Alto je, međutim, odbacio tvrdnje da je izostavljanje imenovanja Kine bilo povezano s tamošnjim pravilima o nabavkama, ocijenivši takve sugestije spekulativnim i netačnim.
Kakvo je tvoje mišljenje o ovome?
Učestvuj u diskusiji ili pročitaj komentare


Kakvo je tvoje mišljenje o ovome?
Učestvuj u diskusiji ili pročitaj komentare